Le FBI alerte sur le Silent Ransom Group : un faux support IT appelle vos employés, puis envoie un complice avec une clé USB. Comment protéger votre PME québécoise contre cette attaque hybride.


Le FBI alerte sur le Silent Ransom Group : un faux support IT appelle vos employés, puis envoie un complice avec une clé USB. Comment protéger votre PME québécoise contre cette attaque hybride.
Le Shadow AI, ces outils d’IA utilisés par vos employés sans approbation, fait fuir les données sensibles des PME. Voici ce que vos équipes confient à ChatGPT sans le savoir, et comment reprendre le contrôle.
Trois failles critiques touchent les équipements réseau Ubiquiti, exploitables à distance sans mot de passe. La sécurité réseau de votre PME repose sur des mises à jour que personne ne surveille peut-être. Voici quoi vérifier.
Le FBI alerte sur Kali365, un service d’hameçonnage qui cible les comptes Microsoft 365 et contourne la double authentification. Voici quoi faire pour protéger votre PME.
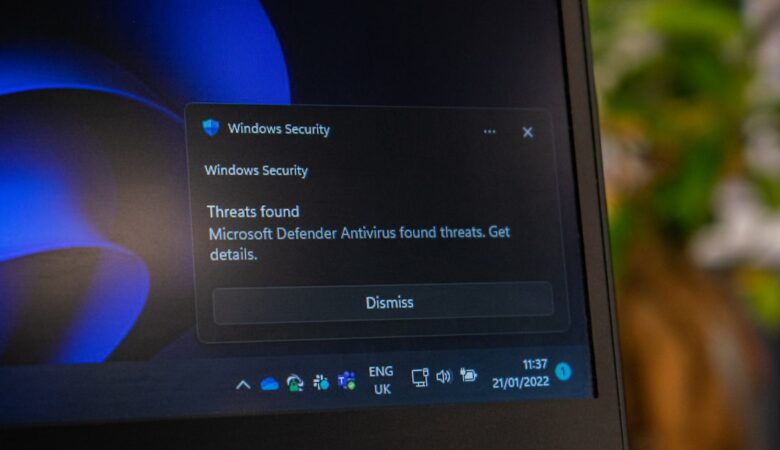
Deux failles dans Microsoft Defender sont activement exploitées par des attaquants. Sur les postes Windows des PME québécoises, l’antivirus intégré devient une priorité immédiate de mises à jour.